社内ネットワークが1つの大きな部屋のようにつながっていると、1台のパソコンがウイルスに感染しただけで、どこまで被害が広がるか想像がつくでしょうか。結論から言うと、ネットワークセグメンテーションとは、ネットワークをいくつかの区画(セグメント)に分割し、1か所で起きた問題が他の区画に広がらないようにする仕組みです。この記事では、なぜ区切る必要があるのか、代表的な区切り方、ゼロトラストとの関係を未経験向けに解説します。
ネットワークセグメンテーションとは何か
ネットワークセグメンテーションは、1つのネットワークをそのまま使うのではなく、部署やサーバーの役割ごとにいくつかの区画へ分け、区画の間の通信を制限する考え方です。たとえば「経理部門のネットワーク」と「開発部門のネットワーク」を分けておけば、片方で起きた問題がそのまま相手側に伝わることはありません。
区切らないとどうなるか
ネットワークを区切らずに1つのまま運用すると、次のような状況になりやすくなります。
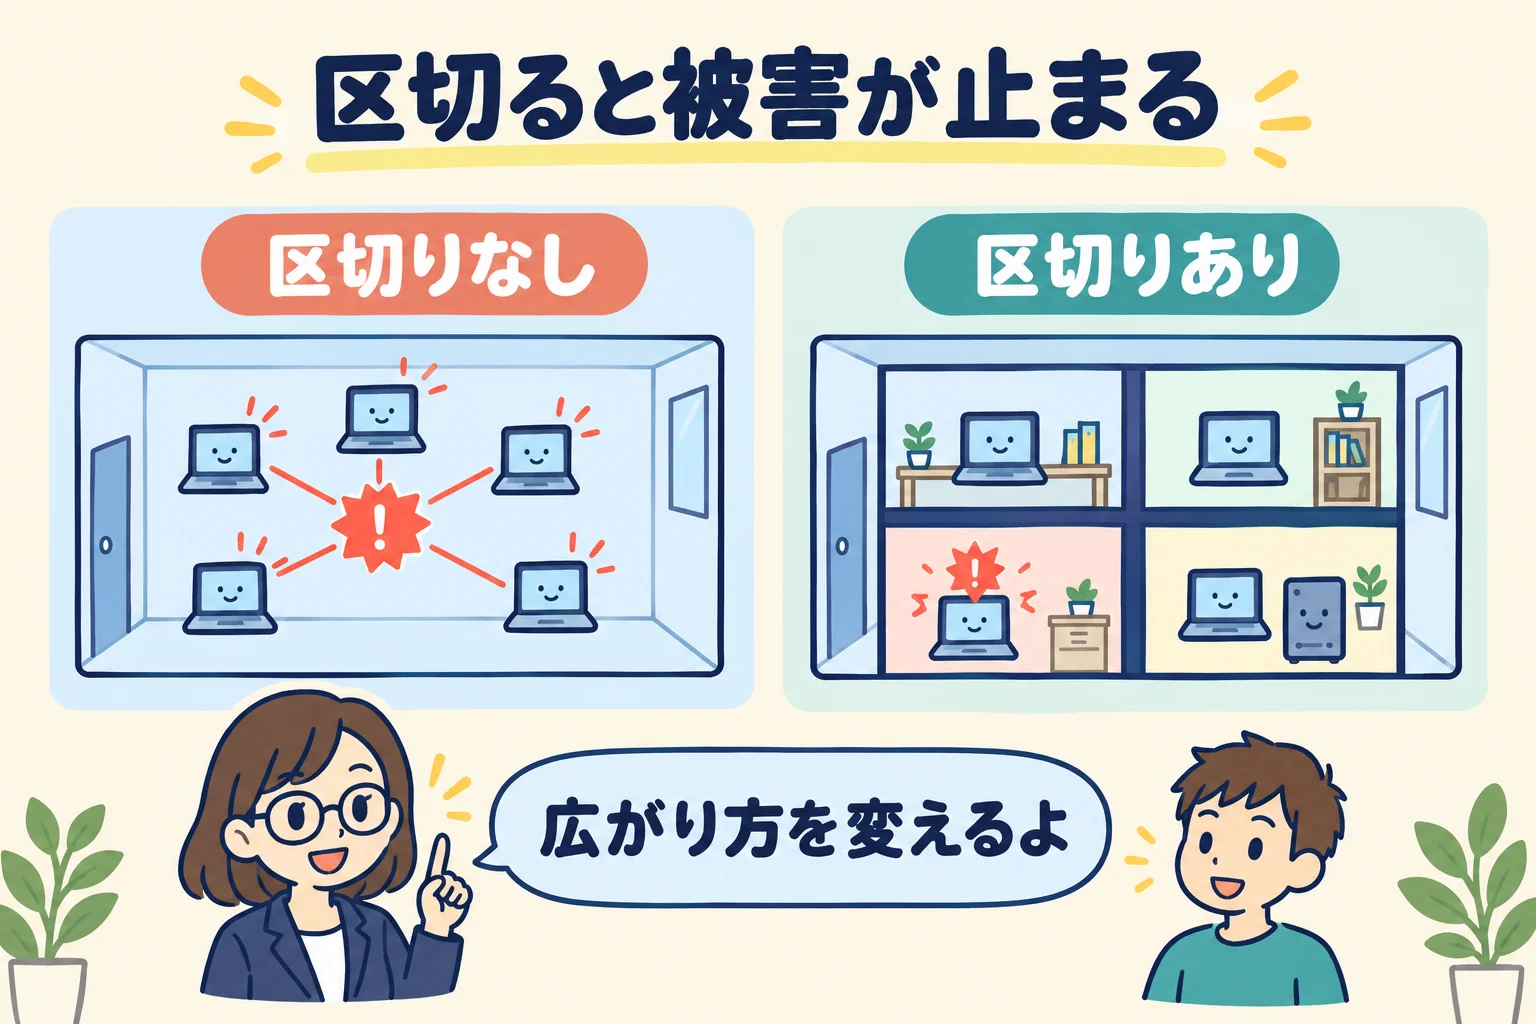
| 構成 | 1台が感染した場合の影響範囲 |
|---|---|
| セグメント分割なし | ネットワーク内のすべての機器が影響を受ける可能性がある |
| セグメント分割あり | 感染した機器が属する区画の中だけに影響が留まりやすい |
ネットワークセグメンテーションの目的は、問題が起きないようにすることではなく、起きたときの被害の範囲をあらかじめ狭めておくことにあります。どれだけ対策をしても侵入や感染を完全にゼロにはできないため、広がり方を制限する発想が重要になります。
代表的な区切り方
ネットワークを区切る方法には、いくつかの段階があります。
| 区切り方 | 特徴 |
|---|---|
| VLAN | 1台の物理スイッチの中を、論理的に複数のネットワークへ分割する |
| サブネット | IPアドレスの範囲を分けて、ネットワークの単位を分割する |
| ファイアウォール | 区画と区画の間を通ってよい通信だけに制限する |
VLANを解説した記事やサブネットマスクを解説した記事で触れたように、まずVLANやサブネットでネットワークそのものを区画に分け、そのうえでファイアウォールを解説した記事で紹介した仕組みを使って区画間の通信を制限する、という組み合わせで運用されることが多くあります。
ゼロトラストとの関係
近年は、ゼロトラストを解説した記事で紹介した「社内ネットワークだから安全とは限らない」という前提に基づき、部署単位よりもさらに細かく区画を分ける考え方も広まっています。区画を細かく分けるほど被害は抑えられますが、管理の手間も増えるため、組織の規模に合わせたバランスが大事です。サーバー1台ずつの通信を検証対象にするところまで区画を細かくすれば、被害の範囲をより小さく抑えられますが、運用にかかる手間との折り合いを見ながら決める必要があります。
現場で感じること
現役でインフラの現場にいる立場から言うと、ネットワークセグメンテーションがきちんと設計されているかどうかは、障害や不審な通信が起きたときの調査の速さに直結します。区画がきちんと分かれていれば、「どの区画で起きたことか」を手がかりに調査範囲を絞れますが、全部が1つにつながっていると、関係ないはずの機器まで確認する必要が出てきます。
未経験から学ぶ場合は、まず「ネットワークは部屋のように区切れる」というイメージだけ持っておけば、VLANやファイアウォールの設定を見たときに、何のために区切っているのかが理解しやすくなります。
InfraDojoで学ぶ
InfraDojoなら、ブラウザ上の演習環境でVLANやファイアウォールの設定を実際に手を動かしながら学べます。ネットワークセグメンテーションの土台となるネットワークの基礎から学びたい場合は、ネットワーク学習ロードマップを確認してみてください。
よくある質問
Q. VLANとサブネットはどちらを使えばよいですか?
多くの現場では両方を組み合わせて使います。VLANで物理的な接続を論理的に分割し、その区画ごとにサブネットでIPアドレスの範囲を分ける、という形が一般的です。
Q. 小規模なネットワークでもセグメンテーションは必要ですか?
機器の台数が少ないうちは1つのネットワークでも運用できますが、重要なサーバーと一般の端末を同じ区画に置いたままにすると、被害が広がる範囲が大きくなります。規模が小さくても、重要度に応じて区画を分けておく価値はあります。
Q. 未経験でもネットワークセグメンテーションは学べますか?
はい。最初から複雑な設計までは必要ありません。「ネットワークは区切ることができ、区切ると被害の範囲を狭められる」という考え方だけ理解しておけば、未経験からでも構成図の意味が読み取れるようになります。