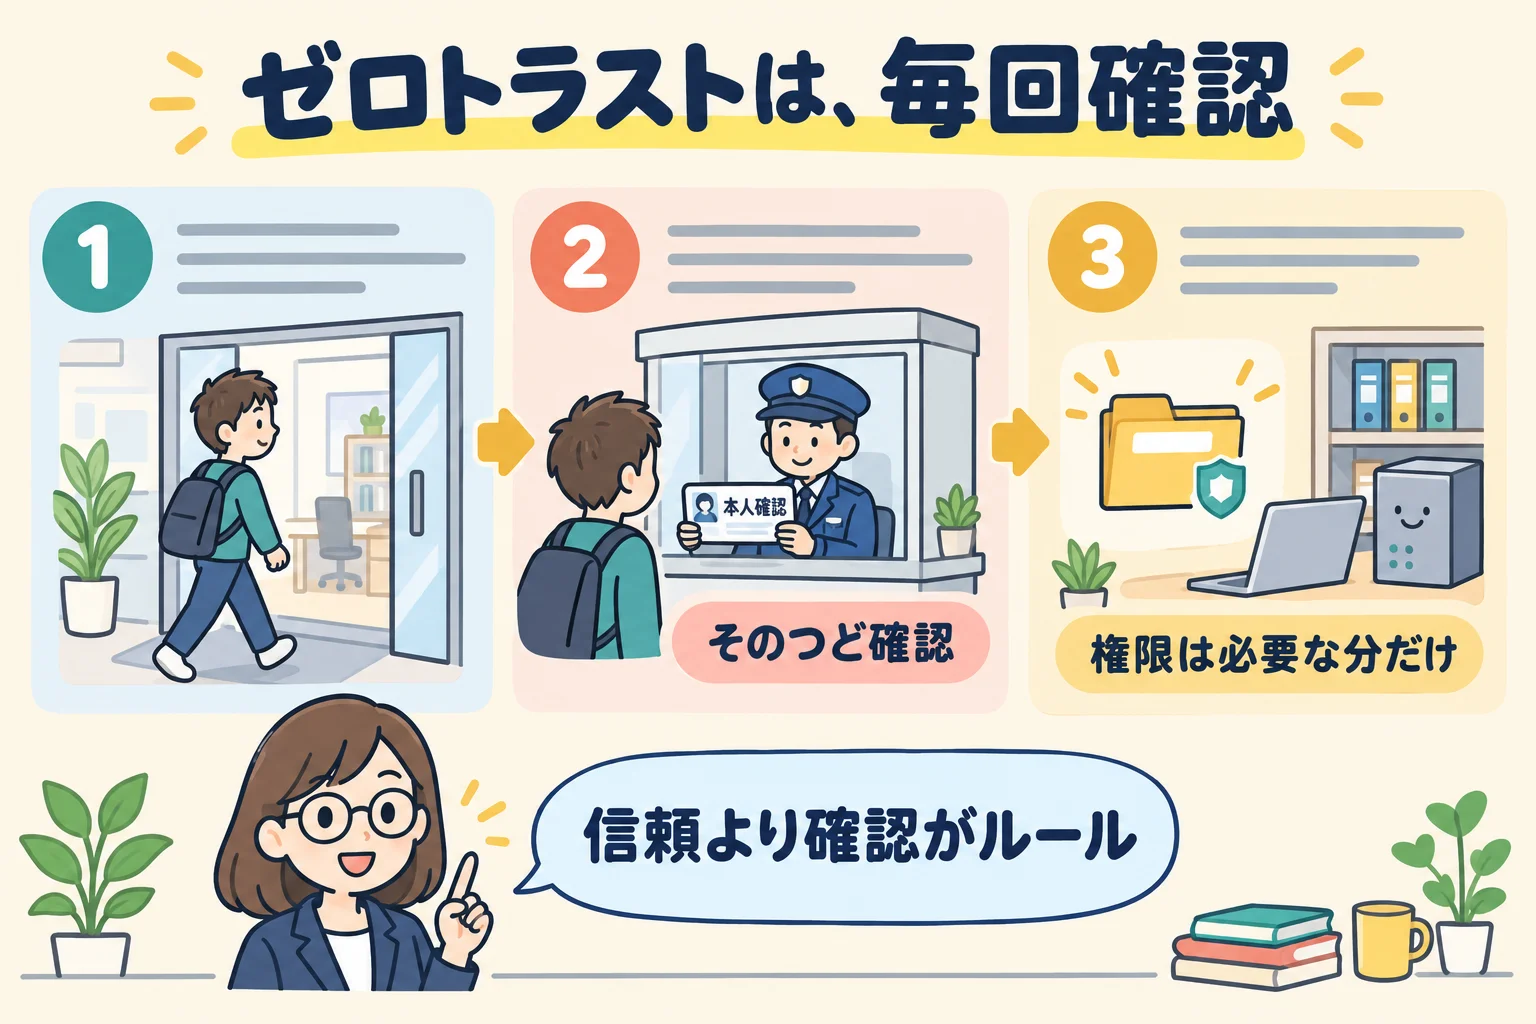
求人票や技術記事で「ゼロトラスト」という言葉を見かけても、具体的に何を指しているのかは未経験のうちはイメージしづらいものです。結論から言うと、ゼロトラストは「社内ネットワークの中だから安全」という前提を捨て、すべての通信・すべてのアクセスを毎回確認してから許可する考え方です。社内か社外かという場所ではなく、アクセスしてきたのが誰で、どの端末からで、本当に必要な権限かを都度チェックします。この記事では、ゼロトラストが生まれた背景、従来の考え方との違い、現場でどう関わっていくのかを未経験向けに整理します。
ゼロトラストとは何か
ゼロトラストとは、ネットワークの内側・外側という場所による線引きをやめ、アクセスしてくる利用者や端末を毎回検証してから必要最小限の権限だけを与える考え方です。名前の通り「何も信頼しない(Trust Nothing)」が出発点で、社内ネットワークに接続できているという事実だけでは安全と判断しません。IDとパスワードに加えて、端末の状態やアクセス元の場所といった複数の情報を組み合わせて、そのつど「この通信を許可してよいか」を判断します。
従来の境界型セキュリティとの違い
これまで主流だったのは、社内ネットワークという境界を1つの壁として守る「境界型セキュリティ」です。ファイアウォールで社内と社外を区切り、境界の内側に入れた通信は基本的に信頼するという発想でした。ファイアウォールの基本的な役割については、ファイアウォールとは?でも整理しているので、違いを比較しながら読むと理解しやすくなります。
| 項目 | 境界型セキュリティ | ゼロトラスト |
|---|---|---|
| 前提 | 社内ネットワークの内側は信頼する | 内側・外側を問わず毎回検証する |
| 判断材料 | 接続元が社内か社外か | ID・端末の状態・アクセス内容など複数 |
| 弱点 | 一度境界を突破されると被害が広がりやすい | 検証の仕組みづくりに手間がかかる |
リモートワークやクラウドサービスの利用が増えると、社員が社外から社内システムへアクセスする機会が増え、「社内ネットワークの中=安全」という境界型の前提が崩れやすくなります。拠点間やリモートアクセスを支えるVPNとは?の仕組みも、ゼロトラストの考え方と組み合わせて設計されることが増えています。
ゼロトラストを支える代表的な仕組み
ゼロトラストは1つの製品ではなく、複数の仕組みを組み合わせて実現する考え方です。代表的なものは次の3つです。
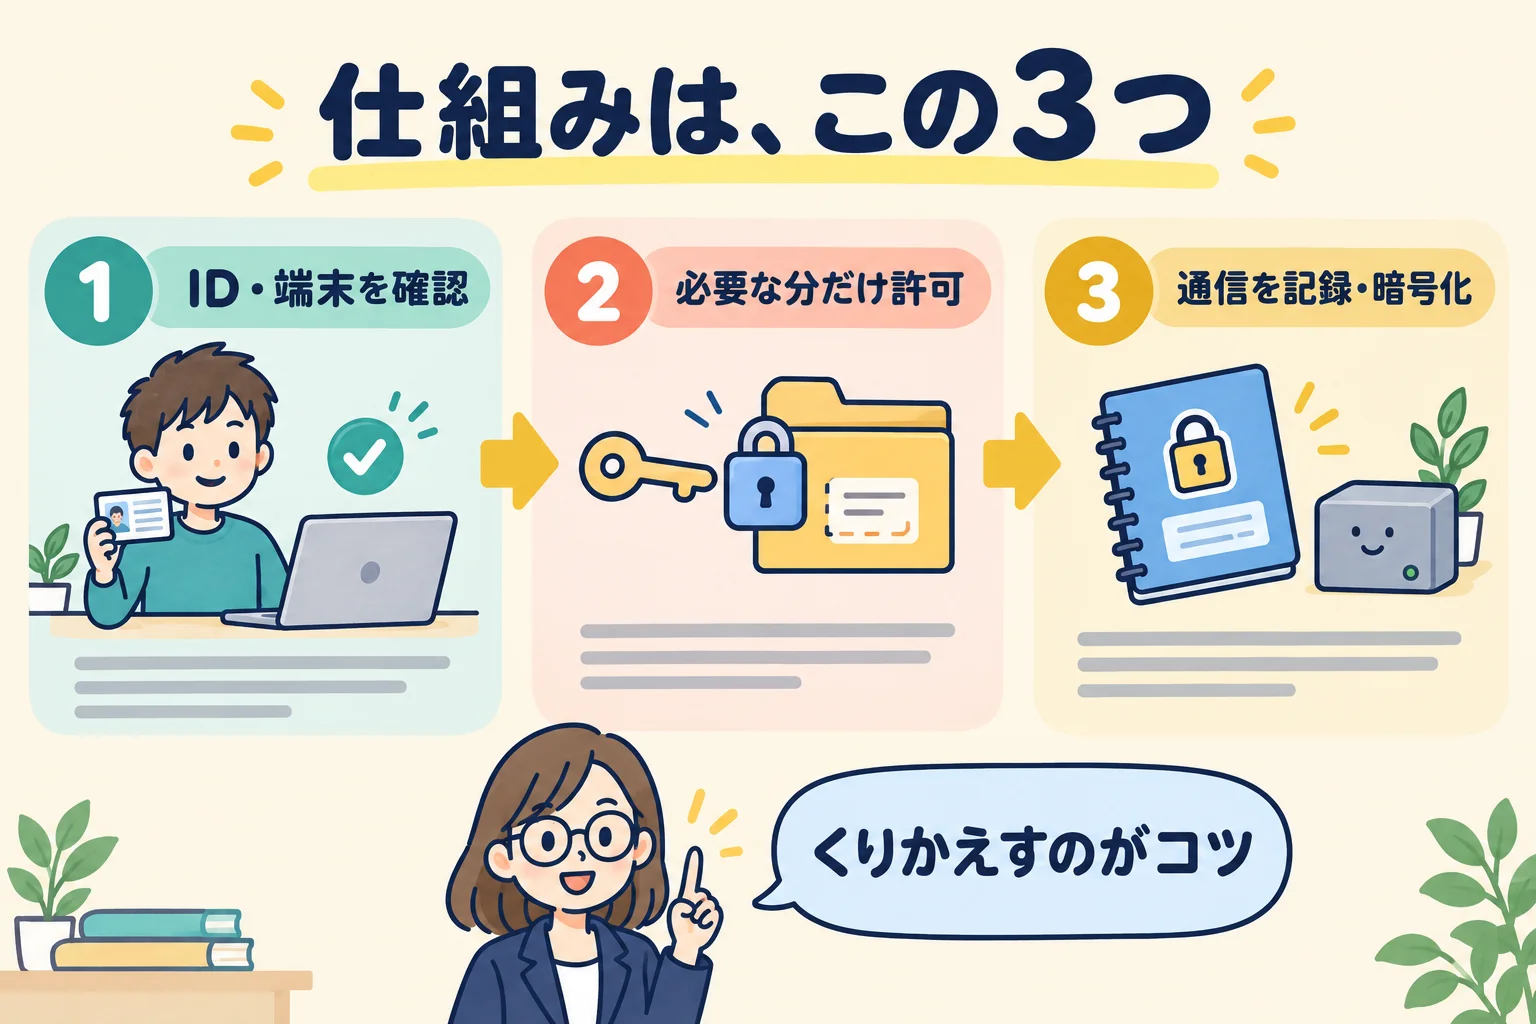
- ID・端末の確認: アクセスしてきたのが本人かをIDで確認し、さらに端末がウイルス対策ソフトを最新化しているかなどの状態も合わせて見る
- 最小権限の原則: 業務に必要な範囲だけの権限を与え、それ以上のデータやシステムへはアクセスできないようにする
- 通信の暗号化と記録: 社内であっても通信内容を暗号化し、誰がいつ何にアクセスしたかの記録を残す
クラウド上のシステムではネットワークの構成自体もゼロトラストを前提に設計されることが多く、AWS学習ロードマップでVPCやIAMの基礎を押さえておくと、ゼロトラストの各要素がどこに対応するかが見えやすくなります。
現場でゼロトラストに関わる場面
未経験から現場に入ってすぐにゼロトラストの全体設計を任されることは少ないですが、関わる場面自体は早い段階からあります。
- アクセス権限の申請対応: 新しいメンバーやシステムに、必要な範囲だけの権限を割り当てる作業
- ログの確認: 誰がどのシステムにアクセスしたかの記録を確認し、不自然なアクセスがないかを見る作業
- 多要素認証の導入サポート: パスワードに加えて別の確認手段を求める設定を、利用者向けに案内する作業
現役でインフラの現場にいる立場から言うと、最初に身につくのは「この権限は本当に必要か」を都度確認する感覚です。便利さを優先して権限を広げすぎると、何かが起きたときの被害が大きくなりやすいため、必要最小限を意識する癖をつけておくと、ゼロトラストの考え方が自然と身についていきます。
InfraDojoで学ぶ
InfraDojoなら、ブラウザ上の演習環境でネットワークやアクセス制御の基礎をコマンド操作から学べるため、ゼロトラストの前提となるID管理や通信の仕組みを順番に固めていけます。何から学び始めればいいか迷う場合は、ネットワーク学習の全体像を確認しておくと、ゼロトラストを学ぶタイミングも判断しやすくなります。
よくある質問
Q. ゼロトラストを導入すればファイアウォールは不要になりますか?
いいえ、不要にはなりません。ファイアウォールはネットワークの出入り口を絞り込む役割を持ち、ゼロトラストはその内側も含めてアクセスごとに検証する考え方です。どちらか一方ではなく、組み合わせて使うのが基本です。
Q. ゼロトラストは未経験のうちから学んでおくべきですか?
必須ではありませんが、ID管理やネットワークの基本的な仕組みを理解したあとであれば学びやすい分野です。前提知識を飛ばして用語だけ覚えようとすると、何を検証しているのかが分からず暗記になりやすいため、基礎を先に固めておくことをおすすめします。
Q. 最小権限の原則とはどういうものですか?
業務に必要な範囲だけの権限を利用者に与え、それ以外のシステムやデータへはアクセスできないようにする考え方です。権限を広く設定しすぎると、アカウントが乗っ取られた際の被害範囲も広がりやすくなります。