社内やクラウド上の重要なサーバーに、全員が自分のPCから直接SSH接続できる状態になっていたら、セキュリティ上どんな問題があるでしょうか。結論から言うと、踏み台サーバー(ジャンプサーバー)とは、重要なサーバーへの入り口を1か所に絞り、必ずそこを経由させることで、不正アクセスの入り口を減らす仕組みです。この記事では、踏み台サーバーがなぜ必要なのか、実際の接続の流れ、守るために必要な対策を未経験向けに解説します。
踏み台サーバーとは何か
踏み台サーバー(ジャンプサーバー、バスティオンホストとも呼ばれます)は、社内ネットワークやクラウドの外側から、内部にある重要なサーバーへアクセスする際に、必ず経由させる中継用のサーバーです。利用者は、まず踏み台サーバーにログインし、そこから目的のサーバーへ接続します。SSHを解説した記事で触れた接続も、踏み台サーバーを経由する形で行われることが多くあります。
なぜ直接アクセスさせないのか
重要なサーバーすべてに外部からの接続経路を用意すると、次のような差が出てきます。
| アクセス方法 | 外部からの入り口の数 | 攻撃者が狙える範囲 |
|---|---|---|
| 各サーバーに直接アクセス | サーバーの台数ぶん | 入り口が多く、守る対象も多い |
| 踏み台サーバー経由 | 踏み台サーバーの1か所 | 入り口を1つに絞り、そこだけを厳重に守ればよい |
入り口が多いほど、どこか1か所の設定ミスが不正アクセスにつながる可能性が上がります。踏み台サーバーの役割は、守るべき入り口の数そのものを減らすことにあります。VPCを解説した記事で紹介したネットワーク構成でも、踏み台サーバーだけを外部からアクセスできる場所に置き、それ以外のサーバーは内部からしかアクセスできない構成にするのが基本です。
踏み台サーバーを使った接続の流れ
実際の接続は、おおむね次の順番で進みます。
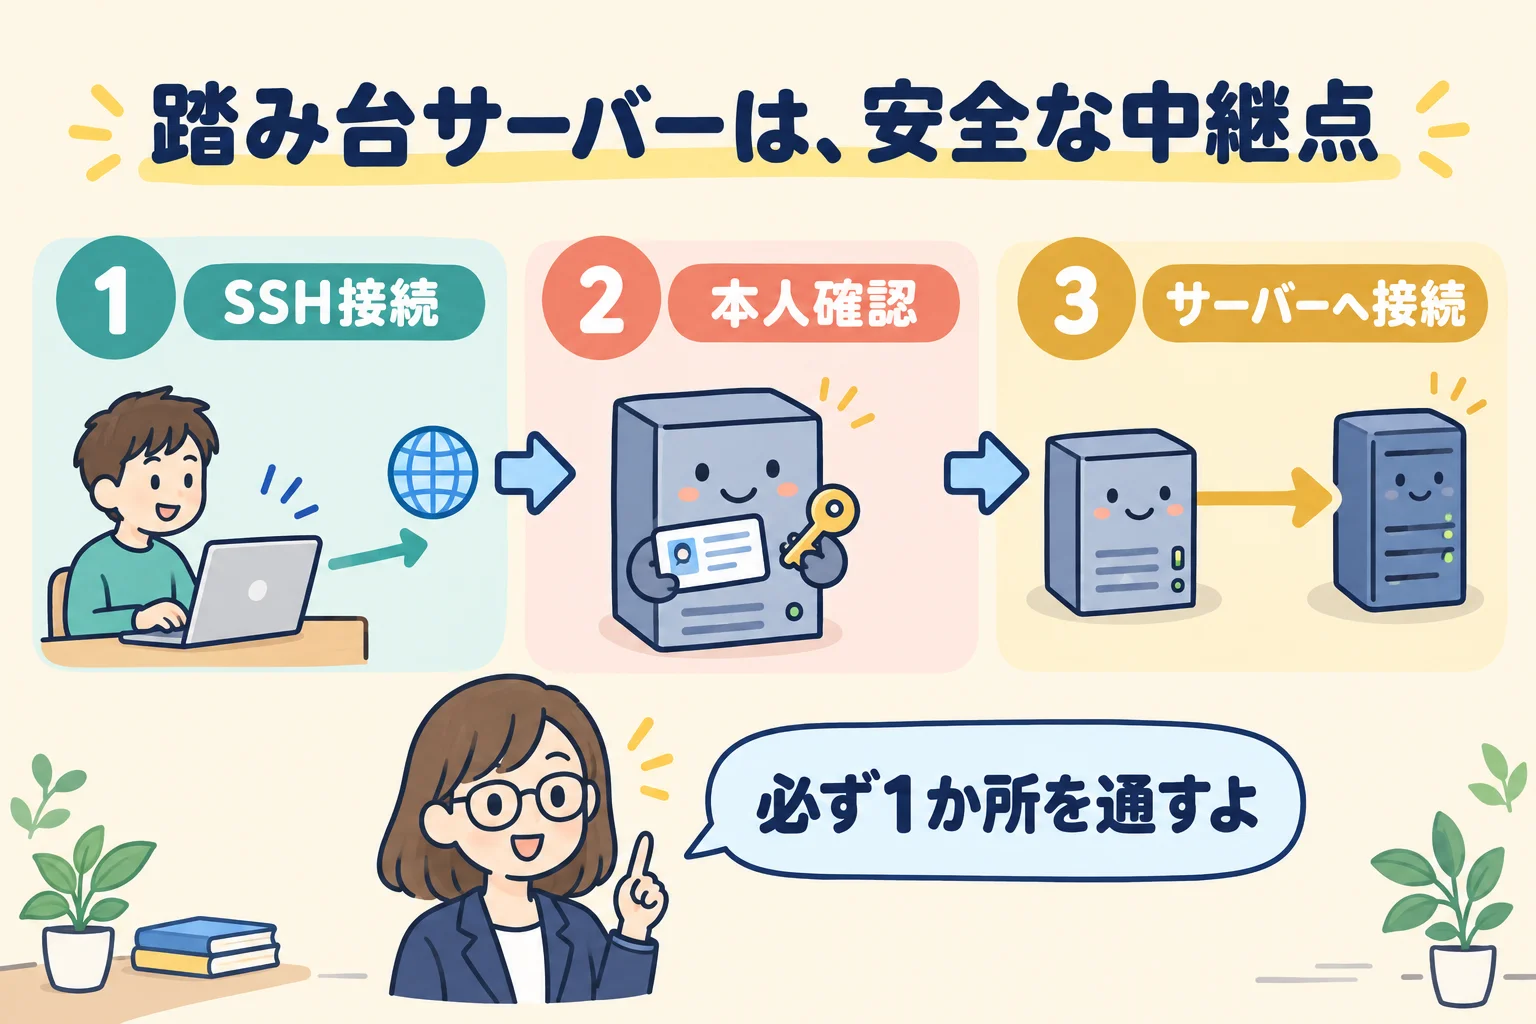
- 利用者が、外部から踏み台サーバーへSSH接続する
- 踏み台サーバー上で、ユーザー名やSSH鍵などによる本人確認が行われる
- 確認が済んだら、踏み台サーバーから目的のサーバーへさらに接続する
目的のサーバーに直接ログインするのではなく、踏み台サーバーという1段階を必ず挟む点が、この仕組みの核になります。
踏み台サーバーを守るための対策
踏み台サーバーは、内部への入り口が1か所に集まる分、そこが破られたときの被害が大きくなります。踏み台サーバーが破られると、その先のすべてのサーバーが危険にさらされるため、踏み台サーバー自体の対策には特に力を入れる必要があります。そのため、多要素認証を解説した記事で紹介したような、パスワードだけに頼らない本人確認を組み合わせたり、接続できるIPアドレスの範囲を絞ったり、誰がいつ接続したかのログを必ず残したりといった対策が欠かせません。踏み台サーバー自体のOSやソフトウェアのアップデートも、ほかのサーバー以上に気を配る必要があります。
現場で感じること
現役でインフラの現場にいる立場から言うと、踏み台サーバーは普段は目立たない存在ですが、障害対応で一番最初に通る場所でもあります。踏み台サーバー自体に接続できなくなると、その先のサーバーにも一切手が出せなくなるため、踏み台サーバーの稼働状況は常に優先して確認する対象です。
未経験から学ぶ場合は、まず「重要なサーバーには直接入らず、必ず1か所を経由する」という発想だけ押さえておけば、社内ネットワークの構成図を見たときに踏み台サーバーの役割がすぐに分かるようになります。
InfraDojoで学ぶ
InfraDojoなら、ブラウザ上の演習環境でSSH接続やネットワーク構成を実際に手を動かしながら学べます。踏み台サーバーの土台となるネットワークの基礎から学びたい場合は、ネットワーク学習ロードマップを確認してみてください。
よくある質問
Q. 踏み台サーバーとVPN接続はどちらを使うべきですか?
目的が少し異なります。VPNはネットワークそのものへの接続経路を作る仕組みで、踏み台サーバーはサーバーへのログインの経路を1か所に絞る仕組みです。実際の現場では、VPNで社内ネットワークに入ったうえで踏み台サーバーを経由する、という組み合わせもよく使われます。
Q. 踏み台サーバーが落ちたらどうなりますか?
踏み台サーバー経由でしか内部サーバーにアクセスできない構成の場合、踏み台サーバーの障害中は内部サーバーの操作ができなくなります。そのため、踏み台サーバーの監視や冗長化は優先度を上げて考える必要があります。
Q. 未経験でも踏み台サーバーの仕組みは学べますか?
はい。最初から複雑なネットワーク構成を理解する必要はありません。「重要なサーバーの手前に1か所、必ず通る入り口を置く」という役割だけ理解しておけば、未経験からでも構成図の意味が読み取れるようになります。