求人票や社内の技術用語で「AD」「ドメイン参加」という言葉を見かけて、なんとなくWindowsに関係あるらしいと分かっていても、具体的に何をしているのか説明できない、という未経験者は多いはずです。結論から言うと、Active Directoryとは、社内の「誰が」「どのパソコンで」「何にアクセスできるか」をまとめて管理する仕組みです。この記事では、Active Directoryがどんな場面で使われているのか、似た言葉との違い、未経験のうちからどう関わっていくことになるのかを、現場目線で順番に整理します。
Active Directoryとは何か
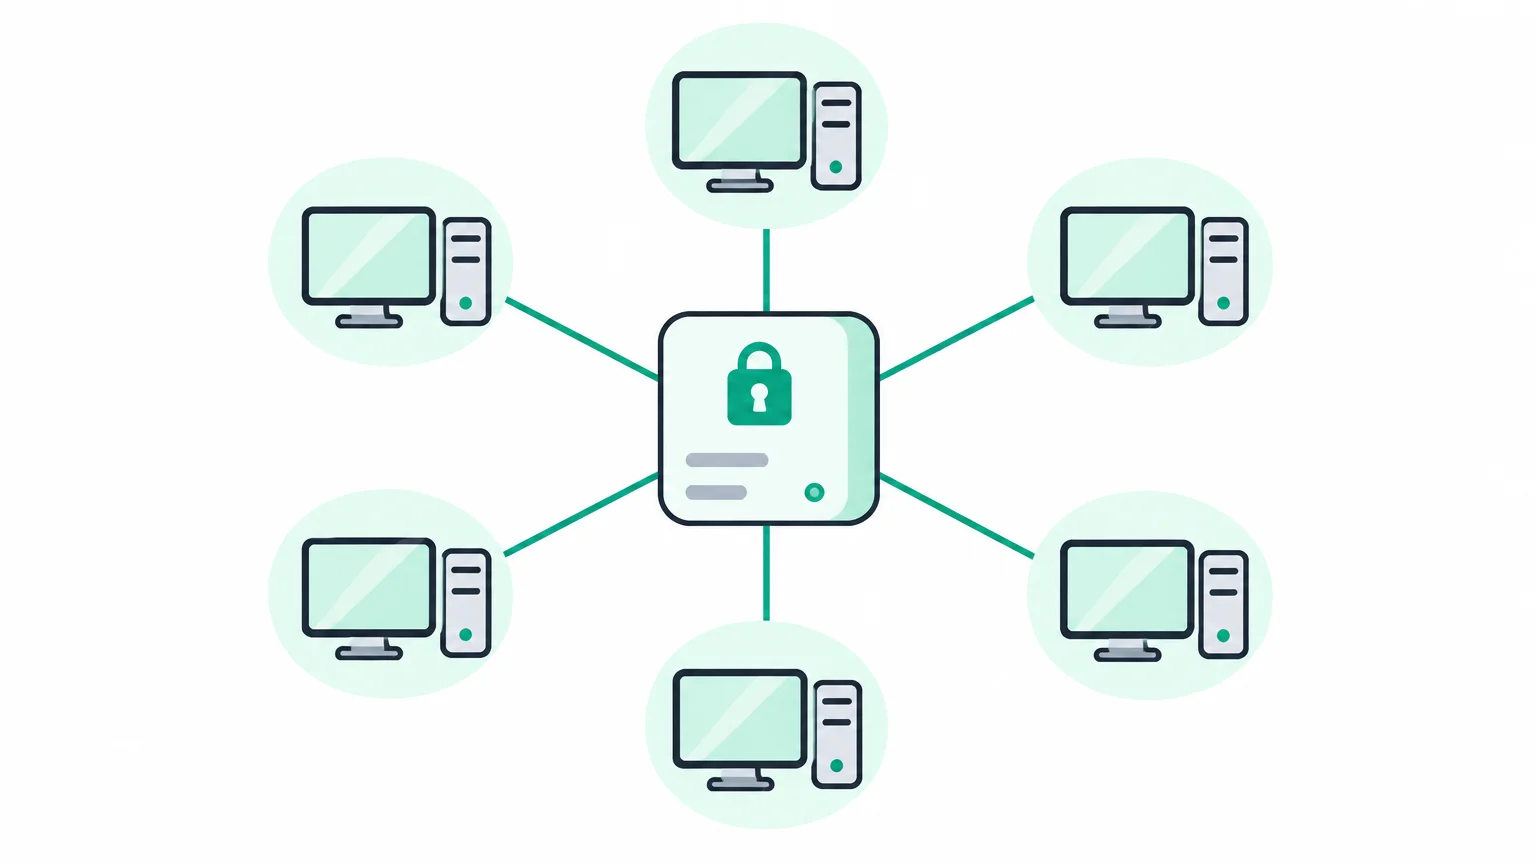
Active Directory(AD)は、Microsoftが提供する、社内ネットワークにつながる人やパソコン、サーバーの情報を一元管理する仕組みです。社員が増えるたびに1台1台のパソコンへアカウントを作って回るのは現実的ではないため、ADに登録したアカウント情報を、ネットワーク内のパソコンやサーバーが共通のルールとして参照するという形をとります。
この仕組みの中心になるサーバーを「ドメインコントローラー」と呼びます。社員がパソコンにログインするとき、ドメインコントローラーに「このIDとパスワードの組み合わせで間違いないか」を問い合わせて、正しければログインが通る、という流れです。1台のパソコンだけで完結する認証ではなく、ネットワーク全体で認証の基準を1か所にまとめている点が特徴です。
ワークグループとの違い
Active Directoryを理解するうえで比較になるのが「ワークグループ」という、より小規模な管理方法です。
| 項目 | ワークグループ | ドメイン(Active Directory) |
|---|---|---|
| アカウント管理 | パソコンごとに個別に作成 | ドメインコントローラーで一元管理 |
| 向いている規模 | 数台〜十数台程度 | 数十台以上の社内ネットワーク |
| パスワード変更 | パソコンごとに個別に変更 | 1か所の変更が全体に反映される |
| 権限の設定 | パソコンごとに個別に設定 | グループ単位でまとめて設定できる |
台数が少ないうちはワークグループでも運用できますが、社員数が増えて管理するパソコンが数十台を超えてくると、1台ずつ設定する運用は現実的に破綻します。会社の規模が大きくなるほどActive Directoryのような一元管理の仕組みが必要になる、というのがこの表から見えてくる関係です。ネットワークの基礎からもう一度整理したい場合は、ネットワークの勉強は何からもあわせて読んでおくと、ADが動いている土台がイメージしやすくなります。
Active Directoryで何ができるか
Active Directoryが管理しているのはログインの可否だけではありません。代表的な機能は次のとおりです。
- ユーザー管理: 社員ごとのアカウントを作成し、部署異動や退職に合わせて一元的に更新・削除できる
- グループ管理: 「経理部」「情報システム部」のようにアカウントをグループにまとめ、グループ単位でアクセス権限を設定できる
- グループポリシー: パソコンの壁紙やUSB利用の可否、パスワードのルールなど、端末側の設定をまとめて配布できる
- シングルサインオン: 一度ログインすれば、社内の複数システムに個別のパスワード入力なしでアクセスできる
Linuxの現場で言えば、/etc/passwdでのユーザー管理やuseraddコマンドでの権限設定に近い役割を、Windowsのネットワーク全体に対してまとめて行っている、とイメージすると理解しやすいと思います。Linuxのユーザー・権限管理を先に押さえておくと、ADの役割も比較しながら理解できるので、Linuxロードマップで基礎を確認しておくのもおすすめです。
未経験がActive Directoryとどう関わるか
現役でインフラの現場にいる立場から言うと、未経験のうちから任されやすいのは、新しく入社した社員のアカウント作成や、部署異動に合わせたグループ変更といった「決まった手順に沿った運用作業」です。いきなりドメインの設計そのものを任されることは少なく、まずは管理画面の操作に慣れながら、社内ネットワークの構成がどうなっているかを覚えていく流れになります。
こうした運用作業の中でも、「パソコンがネットワークにつながらない」「特定のフォルダにアクセスできない」といった問い合わせの切り分けでは、ネットワークの基礎知識が土台になります。IPアドレスやDNSの仕組みが分かっていないと、原因がAD側にあるのかネットワーク側にあるのかの判断がつきにくいため、ネットワーク学習ロードマップで基礎を固めておくと、現場に入ってからの理解が早くなります。
InfraDojoで学ぶ
InfraDojoなら、ブラウザ上の演習環境でネットワークやLinuxの基礎を手を動かしながら学べるため、Active Directoryのような「ネットワーク全体を管理する仕組み」がどんな土台の上に成り立っているのかを、先にイメージとして固めておけます。何から手をつければいいか迷う場合は、ロードマップで全体の流れを確認してみてください。
よくある質問
Q. Active DirectoryはWindows以外でも使われますか?
Active Directory自体はMicrosoftが提供する仕組みですが、ADに登録された情報をLinuxサーバーの認証と連携させる構成も現場では見られます。ネットワーク全体でアカウント管理を一元化したいという目的は、OSの種類を問わず共通しています。
Q. 未経験からADの設計を任されることはありますか?
入社してすぐにドメインの設計そのものを任されることは少なく、まずはアカウント作成やグループ変更といった運用作業から経験を積んでいくのが一般的です。ネットワークとLinux・Windowsそれぞれの基礎を理解していると、運用作業の中で「なぜこの設定になっているか」が見えやすくなります。
Q. ADの勉強は独学でもできますか?
自宅のパソコンに仮想環境を用意すれば、ドメインコントローラーを立てて簡単なユーザー管理を試すこと自体は可能です。ただし未経験のうちは、ADの土台になっているネットワークやアカウント管理の基礎概念を先に理解しておくほうが、実際の操作を学ぶときの理解が早くなります。